Luật Bảo vệ dữ liệu cá nhân 2026: quyền của bạn và các mức phạt
Số điện thoại của bạn bị gọi chào mời bảo hiểm ba lần một tuần, hộp thư đầy tin nhắn quảng cáo từ những nơi bạn chưa từng để lại thông tin. Từ ngày 1/1/2026, đây không còn là chuyện phải chịu đựng mà là hành vi có chế tài. Luật Bảo vệ dữ liệu cá nhân trao cho người dùng một bộ quyền cụ thể và đặt ra ba mức trần xử phạt đủ nặng để doanh nghiệp phải thay đổi cách thu thập dữ liệu. Bài này tóm tắt những gì một người dùng điện thoại bình thường, và một cửa hàng nhỏ, cần biết.
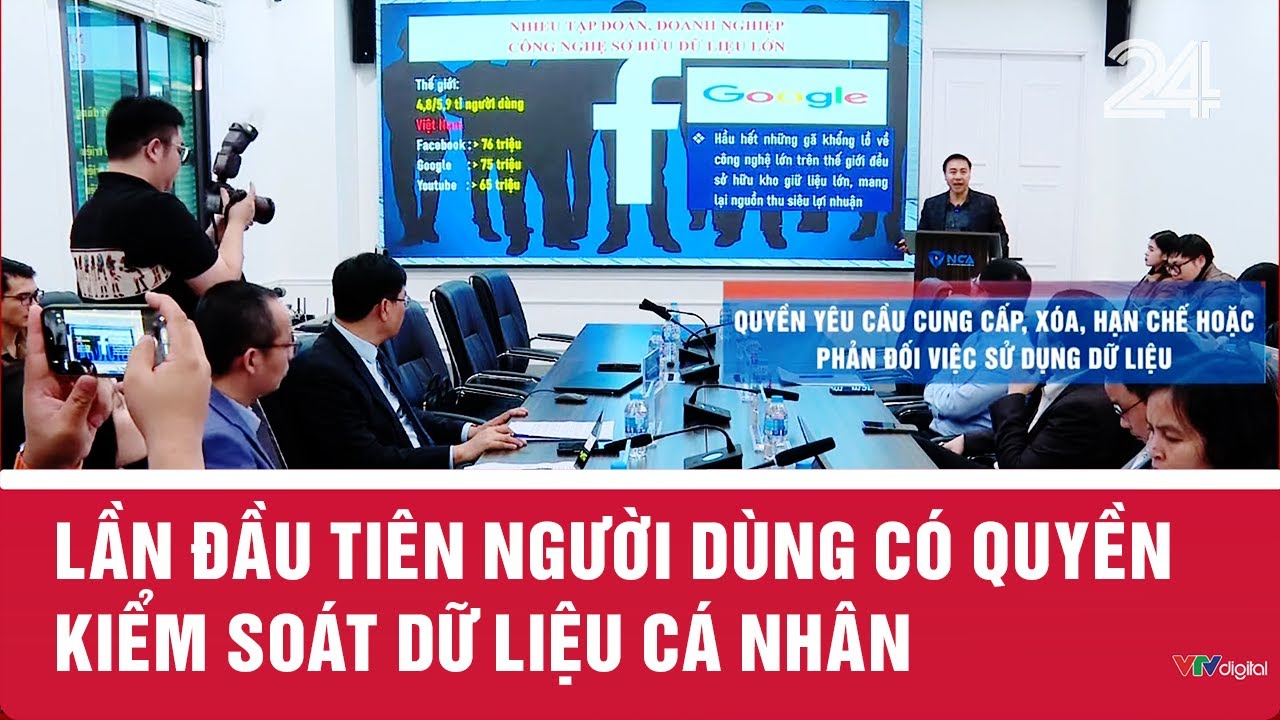
Quyền với dữ liệu cá nhân giờ là quyền có chế tài, không còn là chuyện thiện chí của doanh nghiệp. Nguồn: YouTube (VTV24)
Luật Bảo vệ dữ liệu cá nhân, Luật số 91/2025/QH15, được Quốc hội thông qua ngày 26/6/2025 và có hiệu lực từ 1/1/2026. Điều 4 của luật cho người dùng quyền được biết, đồng ý hoặc rút lại đồng ý, xem và chỉnh sửa, yêu cầu cung cấp, xóa, hạn chế xử lý, phản đối, cùng quyền khiếu nại, khởi kiện và đòi bồi thường. Điều 8 đặt ba mức trần phạt tiền với tổ chức: 10 lần khoản thu với hành vi mua bán dữ liệu cá nhân, 5% doanh thu năm trước với vi phạm chuyển dữ liệu xuyên biên giới, và 3 tỷ đồng với các hành vi khác. Cá nhân vi phạm cùng hành vi chịu tối đa một nửa. Luật áp dụng cả với tổ chức nước ngoài xử lý dữ liệu của công dân Việt Nam.
Một trong những trải nghiệm quen thuộc nhất của người dùng điện thoại tại Việt Nam là bị gọi chào mời bảo hiểm, bất động sản hay khóa học từ những số máy lạ, trong khi bạn chắc chắn chưa từng để lại thông tin cho họ. Câu hỏi đặt ra suốt nhiều năm là dữ liệu đó từ đâu ra và ai chịu trách nhiệm. Từ ngày 1/1/2026, Luật Bảo vệ dữ liệu cá nhân, Luật số 91/2025/QH15 được Quốc hội thông qua ngày 26/6/2025, chính thức có hiệu lực và đưa ra câu trả lời có chế tài kèm theo.
| Số hiệu văn bản | Luật số 91/2025/QH15, thông qua ngày 26/6/2025 |
| Ngày có hiệu lực | 1/1/2026 |
| Quyền của người dùng (Điều 4) | Được biết, đồng ý hoặc rút lại, xem, sửa, yêu cầu cung cấp, xóa, hạn chế xử lý, phản đối, khiếu nại, khởi kiện, đòi bồi thường |
| Mua bán dữ liệu cá nhân | Phạt tối đa 10 lần khoản thu từ hành vi vi phạm |
| Chuyển dữ liệu xuyên biên giới sai quy định | Phạt tối đa 5% doanh thu năm trước liền kề của tổ chức |
| Các hành vi vi phạm khác | Phạt tối đa 3.000.000.000 đồng (3 tỷ đồng) |
| Mức phạt với cá nhân | Tối đa bằng một nửa mức áp dụng cho tổ chức |
| Phạm vi áp dụng | Gồm cả tổ chức, cá nhân nước ngoài xử lý dữ liệu công dân Việt Nam |
Thay đổi lớn nhất: từ thiện chí sang nghĩa vụ
Trước khi có luật này, quyền riêng tư dữ liệu tại Việt Nam chủ yếu dựa trên Nghị định 13/2023/NĐ-CP và các quy định rải rác trong nhiều văn bản. Hệ quả thực tế là khi người dùng yêu cầu một doanh nghiệp cho biết họ đang giữ dữ liệu gì hoặc yêu cầu xóa, phần lớn trường hợp phụ thuộc vào thiện chí của bên kia. Mức chế tài cũng không đủ nặng để doanh nghiệp lớn phải bận tâm.
Luật mới đưa các quyền này lên thành luật. Điều 4 liệt kê người dùng có quyền được biết dữ liệu của mình bị xử lý ra sao, đồng ý, không đồng ý hoặc rút lại sự đồng ý, xem và chỉnh sửa dữ liệu, yêu cầu cung cấp, xóa, hạn chế xử lý, phản đối việc xử lý, và khiếu nại, khởi kiện, đòi bồi thường khi bị xâm phạm. Luật cũng ghi rõ bên đang giữ dữ liệu phải thực hiện yêu cầu kịp thời trong thời hạn do Chính phủ quy định, và không được gây khó khăn cho người dùng khi họ thực hiện quyền của mình.

Điểm đáng chú ý nằm ở phần chế tài tại Điều 8. Thay vì một con số cố định cho mọi vi phạm, luật đặt ba mức trần. Hành vi mua, bán dữ liệu cá nhân bị phạt tối đa 10 lần khoản thu có được từ vi phạm. Vi phạm quy định chuyển dữ liệu cá nhân xuyên biên giới bị phạt tối đa 5% doanh thu của năm trước liền kề. Các hành vi khác bị phạt tối đa 3 tỷ đồng, và đây cũng là mức áp dụng khi cách tính theo khoản thu hay doanh thu cho ra con số thấp hơn. Cách tính theo khoản thu và doanh thu gắn hình phạt với lợi ích bên vi phạm thu được, nên không thể coi tiền phạt như một khoản chi phí kinh doanh nhỏ.
Chuyện này đổi gì cho người dùng bình thường
Trên thực tế, một đạo luật chỉ có tác dụng khi người dân biết mình có thể làm gì với nó. Với người dùng điện thoại phổ thông tại Việt Nam, có bốn việc cụ thể trở nên khả thi hơn trước.
Thứ nhất là từ chối. Luật yêu cầu sự đồng ý phải dựa trên tự nguyện và biết rõ loại dữ liệu, mục đích xử lý và bên xử lý. Khi một ứng dụng hoặc một cửa hàng yêu cầu thông tin không liên quan tới dịch vụ họ cung cấp, bạn có căn cứ để hỏi lại. Một ứng dụng đọc báo không có lý do chính đáng để đòi quyền truy cập danh bạ.
Thứ hai là hỏi: bạn có thể yêu cầu bên đang giữ dữ liệu cho biết họ thu thập gì, dùng vào việc gì và chia sẻ cho ai. Thứ ba là yêu cầu chỉnh sửa, xóa hoặc hạn chế xử lý. Riêng với quảng cáo, Điều 28 yêu cầu việc dùng dữ liệu khách hàng để quảng cáo phải được khách đồng ý và phải cho khách cách từ chối nhận quảng cáo. Thứ tư là phản ánh khi bị làm phiền, với kênh thực tế nhất hiện nay là ứng dụng VNeID, được mô tả trong bài VNeID 2026 thêm tiện ích.
Luật trao quyền, nhưng người dùng vẫn phải biết cách dùng quyền đó. Nguồn: YouTube (Báo Pháp Luật TP HCM)
Cần nói thẳng một điều để tránh kỳ vọng sai: luật có hiệu lực không có nghĩa là cuộc gọi rác biến mất trong một đêm. Phần lớn dữ liệu đang được rao bán trên thị trường xám đã bị rò rỉ từ nhiều năm trước, và việc truy nguồn từng tập dữ liệu là công việc dài hơi. Thay đổi rõ nhất trong ngắn hạn sẽ diễn ra ở phía doanh nghiệp lớn và các nền tảng có tên tuổi, nơi rủi ro pháp lý đủ lớn để họ phải siết lại quy trình.
Ba việc nên làm ngay trên máy của bạn
Luật bảo vệ bạn ở phía sau, nhưng lớp phòng thủ đầu tiên vẫn nằm trong tay bạn. Luật cũng ghi rõ chủ thể dữ liệu có nghĩa vụ tự bảo vệ dữ liệu của mình. Có ba việc mất chưa tới mười lăm phút và loại bỏ được phần lớn rủi ro thường gặp.
Việc thứ nhất là rà lại quyền của các ứng dụng đang cài. Trên cả iPhone lẫn Android, phần cài đặt quyền riêng tư đều cho xem ứng dụng nào đang có quyền truy cập vị trí, danh bạ, micro, máy ảnh và ảnh. Hãy thu hồi những quyền không cần thiết, đặc biệt là các ứng dụng đang để chế độ truy cập vị trí luôn luôn.

Việc thứ hai là dọn các ứng dụng không còn dùng. Một ứng dụng bỏ quên trên máy vẫn giữ tài khoản, vẫn có quyền đã được cấp và vẫn là một điểm rò rỉ nếu nhà phát triển của nó bị tấn công. Gỡ ứng dụng và xóa luôn tài khoản là hai việc khác nhau, nên hãy làm cả hai với những dịch vụ bạn chắc chắn không quay lại. Đây cũng là lúc dùng tới quyền yêu cầu xóa dữ liệu mà luật mới trao cho bạn.
Việc thứ ba là cẩn trọng với các biểu mẫu xin thông tin. Bốc thăm trúng thưởng, khảo sát nhận quà, đăng ký thẻ thành viên ở trung tâm thương mại đều là những kênh thu thập dữ liệu hợp pháp nhưng thường không nói rõ dữ liệu sẽ đi đâu tiếp. Nguyên tắc đơn giản là chỉ điền phần thông tin thật sự cần cho giao dịch đó, và tuyệt đối không cung cấp ảnh chụp giấy tờ tùy thân cho các chương trình khuyến mãi.
Doanh nghiệp nhỏ tại Việt Nam cần chuẩn bị gì
Không chỉ tập đoàn lớn mới thuộc phạm vi điều chỉnh. Một cửa hàng lưu số điện thoại khách để nhắn tin khuyến mãi, một phòng khám lưu hồ sơ bệnh nhân, một trung tâm tiếng Anh giữ danh sách phụ huynh, tất cả đều đang xử lý dữ liệu cá nhân. Tin tốt là luật có nới cho nhóm nhỏ: theo Điều 38, doanh nghiệp nhỏ và doanh nghiệp khởi nghiệp được chọn làm hoặc chưa làm các nghĩa vụ lập hồ sơ đánh giá tác động xử lý dữ liệu và chỉ định bộ phận, nhân sự bảo vệ dữ liệu trong 5 năm đầu, còn hộ kinh doanh và doanh nghiệp siêu nhỏ được miễn các nghĩa vụ này. Ngoại lệ là đơn vị kinh doanh dịch vụ xử lý dữ liệu, xử lý dữ liệu nhạy cảm như hồ sơ sức khỏe, hoặc xử lý dữ liệu của số lượng lớn người.

Được miễn thủ tục không có nghĩa là được miễn nguyên tắc. Ba việc tối thiểu gồm: nói rõ với khách hàng thu thập dữ liệu gì và dùng vào việc gì, chỉ thu thập đúng phần cần dùng thay vì gom tối đa để dành, và không chuyển dữ liệu cho bên thứ ba khi chưa có sự đồng ý. Việc thứ tư, tốn công hơn một chút nhưng đáng làm, là rà lại xem dữ liệu khách hàng đang nằm ở đâu: trong phần mềm bán hàng, trong bảng tính trên máy nhân viên, hay trong nhóm chat công việc. Nếu phát hiện rò rỉ, bên kiểm soát dữ liệu phải thông báo cho cơ quan chuyên trách bảo vệ dữ liệu cá nhân chậm nhất 72 giờ kể từ khi phát hiện.
Cuối cùng, hãy nhớ rằng rò rỉ dữ liệu thường không bắt đầu từ một cuộc tấn công tinh vi mà từ một chiếc điện thoại nhiễm mã độc hoặc một tài khoản dùng chung mật khẩu yếu. Các dấu hiệu nhận biết máy đã bị xâm nhập được liệt kê trong bài điện thoại Android nhiễm mã độc.