25 kịch bản lừa đảo mạng 2026: nhận biết và cách phòng
Lực lượng Công an vừa công bố danh sách 25 kịch bản lừa đảo trên không gian mạng trong năm 2026, gom thành 5 nhóm thủ đoạn. Điểm chung của cả 5 nhóm là chúng không còn dựa vào việc nạn nhân nhẹ dạ, mà dựa vào công nghệ: AI dựng giọng, deepfake dựng mặt, mã QR độc hại và phần mềm điều khiển từ xa. Bài này mô tả từng nhóm hoạt động thế nào, dấu hiệu nhận ra sớm, và những việc cần làm ngay nếu đã lỡ bấm vào link hoặc chuyển tiền.

25 kịch bản lừa đảo năm 2026 được gom thành 5 nhóm thủ đoạn chính. Nguồn: YouTube
Lực lượng Công an cảnh báo 25 kịch bản lừa đảo trên không gian mạng năm 2026, chia thành 5 nhóm thủ đoạn. Ba nhóm đầu xoay quanh việc giả danh, gồm giả danh cơ quan chức năng như công an, thuế, tòa án, giả danh người thân bạn bè, và mời gọi đầu tư hoặc tuyển dụng việc nhẹ lương cao. Nhóm thứ tư là lừa trong mua bán trực tuyến bằng biên lai chuyển khoản giả. Nhóm thứ năm là đánh cắp dữ liệu và chiếm quyền điều khiển thiết bị qua link giả, mã QR độc và app chứa mã độc. Ba công nghệ bị lợi dụng nhiều nhất là AI, Deepfake và DeepVoice. Khuyến cáo cốt lõi không đổi: không cung cấp mã OTP cho bất kỳ ai và không chuyển tiền khi chưa xác minh được danh tính người nhận.
Lực lượng Công an vừa công bố danh sách 25 kịch bản lừa đảo trên không gian mạng trong năm 2026, gom thành 5 nhóm thủ đoạn. Điều đáng chú ý không nằm ở con số mà ở đặc điểm chung của cả 5 nhóm: chúng không còn trông chờ vào việc nạn nhân nhẹ dạ, mà dựa vào công nghệ để dựng ra thứ trông y như thật.
| Giả danh cơ quan chức năng | tự xưng công an, cán bộ thuế, tòa án, nói nạn nhân liên quan tới một vụ án |
| Giả danh người quen | dùng ảnh và giọng nói dựng bằng AI để hỏi vay tiền hoặc báo tin khẩn |
| Đầu tư và tuyển dụng | mời đầu tư chứng khoán, tiền số, forex hoặc quảng cáo việc nhẹ lương cao |
| Mua bán trực tuyến | dùng biên lai chuyển khoản giả, giả người mua hoặc người bán để đòi đặt cọc |
| Chiếm quyền thiết bị | phát tán link giả, mã QR độc hại, app chứa mã độc, phần mềm điều khiển từ xa |
| Công nghệ bị lợi dụng | AI, Deepfake, DeepVoice, mạng xã hội, ngân hàng số và thanh toán điện tử |
| Khuyến cáo cốt lõi | không cung cấp mã OTP, không chuyển tiền khi chưa xác minh danh tính người nhận |
Danh sách này không phải thứ để đọc cho biết rồi bỏ qua. Điểm khác biệt so với các cảnh báo vài năm trước là phần lớn kịch bản hiện nay đều có một bước dùng công nghệ để vượt qua khâu mà người dùng vốn tin tưởng nhất, đó là nhìn thấy mặt và nghe thấy giọng người quen.
Vì sao nhìn mặt nghe giọng không còn là bằng chứng
Trong nhóm giả danh, cách làm phổ biến nhất hiện nay là thu thập ảnh, video và mẫu giọng nói từ chính tài khoản mạng xã hội của nạn nhân hoặc người thân họ, sau đó dùng công cụ AI dựng lại thành một cuộc gọi video ngắn. Có trường hợp kẻ lừa đảo gọi trước chỉ để ghi âm giọng nói, rồi mới dùng mẫu đó cho lần lừa sau.
Hệ quả là một thói quen an toàn cũ đã hỏng. Trước đây, lời khuyên phổ biến là gọi video để xác minh trước khi chuyển tiền, và điều đó từng đủ dùng. Bây giờ, cuộc gọi video không còn là bằng chứng về danh tính nữa.

Cách kiểm tra đáng tin thay thế rất đơn giản và không cần hiểu biết kỹ thuật: cúp máy rồi tự gọi lại bằng số đã lưu từ trước. Nếu người kia bịa lý do để không nhận cuộc gọi lại, đó gần như là kết luận. Cách thứ hai là hỏi một chi tiết chỉ hai người biết và không xuất hiện trên mạng xã hội, chẳng hạn chuyện xảy ra trong lần gặp gần nhất. Kẻ dựng video từ ảnh công khai sẽ không trả lời được.
Nhóm nguy hiểm nhất về mặt kỹ thuật: chiếm quyền điều khiển thiết bị
Nhóm thứ năm trong danh sách là nhóm gây thiệt hại nhanh nhất, vì nó không cần nạn nhân tự tay chuyển tiền. Cách thức gồm phát tán đường link giả mạo, mã QR độc hại, ứng dụng chứa mã độc hoặc phần mềm điều khiển từ xa. Mục tiêu cuối cùng luôn là một thứ: xin cho được quyền trợ năng trên điện thoại.
Quyền trợ năng vốn dành cho người khiếm thị, cho phép ứng dụng đọc nội dung màn hình và thao tác thay người dùng. Khi bị lạm dụng, đúng hai khả năng đó trở thành công cụ nguy hiểm nhất có thể tưởng tượng: ứng dụng độc đọc được mã OTP hiện trên màn hình và tự bấm nút xác nhận chuyển tiền. Nạn nhân không cần đọc mã cho ai cả, tiền vẫn đi.

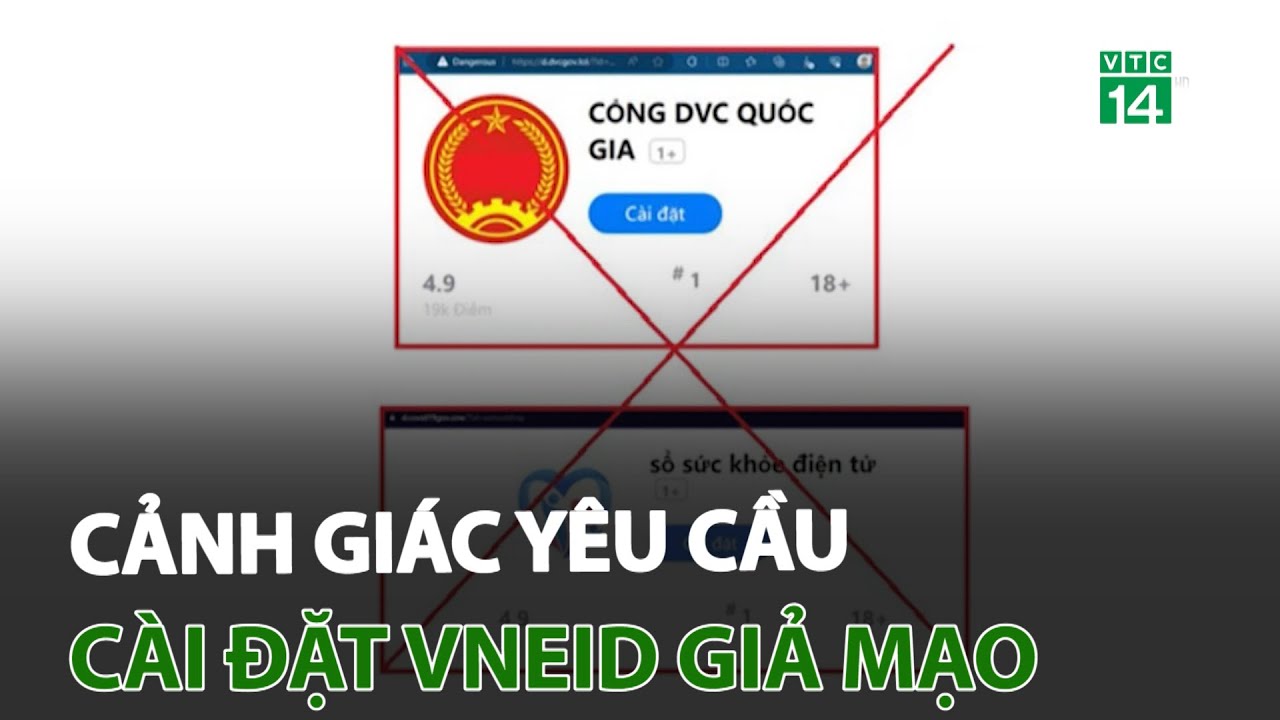
Nguyên tắc phòng vệ ở đây gọn và không có ngoại lệ: không cấp quyền trợ năng cho bất kỳ ứng dụng nào không phải công cụ hỗ trợ người khuyết tật, và chỉ cài ứng dụng từ kho chính thức. Các ứng dụng giả mạo dịch vụ công là dạng phổ biến nhất trong nhóm này tại Việt Nam, chi tiết một trường hợp cụ thể nằm ở bài VssID giả mạo chứa mã độc.
Biên lai chuyển khoản giả: cái bẫy của người bán hàng online
Nhóm lừa đảo trong mua bán trực tuyến ít được nói tới hơn nhưng lại đánh trúng nhóm người bán hàng nhỏ lẻ, vốn giao dịch nhiều lần mỗi ngày và không có thời gian kiểm tra kỹ. Thủ đoạn chính là dùng ảnh biên lai chuyển khoản đã chỉnh sửa, gửi cho người bán rồi giục giao hàng.
Phần lớn kịch bản đều có chung một bước: tạo cảm giác gấp gáp để nạn nhân không kịp kiểm tra. Nguồn: YouTube
Quy tắc duy nhất đáng tin: không giao hàng vì nhìn thấy ảnh biên lai, chỉ giao khi tự mở ứng dụng ngân hàng của mình và thấy tiền đã vào. Thông báo do người mua gửi tới, kể cả tin nhắn trông giống tin nhắn ngân hàng, đều có thể dựng được. Một biến thể khác cần cảnh giác là chuyển tiền rồi báo chuyển nhầm và đòi hoàn lại: khoản gốc có thể bị đòi lại sau đó qua kênh chính thức, và người trả lại bằng tay sẽ mất tiền hai lần. Gặp tình huống này nên báo ngân hàng xử lý thay vì tự chuyển trả.
Việc cần làm ngay nếu đã lỡ
Thứ tự xử lý quan trọng hơn người ta tưởng, vì khả năng chặn dòng tiền giảm rất nhanh theo từng phút. Trước hết, ngắt kết nối mạng của thiết bị nghi nhiễm, tắt cả Wi-Fi lẫn dữ liệu di động. Sau đó dùng một máy khác an toàn để đổi mật khẩu, bắt đầu từ email chính vì đó là chìa khóa khôi phục mọi tài khoản còn lại, rồi tới ngân hàng và mạng xã hội.
Bước tiếp theo là gọi tổng đài ngân hàng yêu cầu tạm khóa dịch vụ và tra soát giao dịch. Song song, dùng tiện ích phản ánh lừa đảo trên ứng dụng VNeID, đây là kênh chính thức và hiệu quả hơn việc chỉ đăng cảnh báo lên mạng xã hội, chi tiết các tiện ích mới có trong bài VNeID 2026 thêm tiện ích phản ánh lừa đảo. Nếu máy đã cài ứng dụng lạ và cấp quyền trợ năng, cách chắc chắn nhất là khôi phục cài đặt gốc, và bài dấu hiệu điện thoại Android nhiễm mã độc liệt kê các biểu hiện nên kiểm tra trước.
Cuối cùng, hãy nói chuyện này với người lớn tuổi trong nhà. Nhóm giả danh cơ quan chức năng nhắm chủ yếu vào người ít tiếp xúc với công nghệ, và điểm chung của mọi kịch bản là tạo cảm giác gấp gáp để nạn nhân không kịp gọi hỏi ai. Một câu dặn đơn giản có tác dụng hơn mọi phần mềm bảo mật: gặp bất kỳ cuộc gọi nào yêu cầu chuyển tiền, cúp máy và gọi lại cho người thân trước đã.